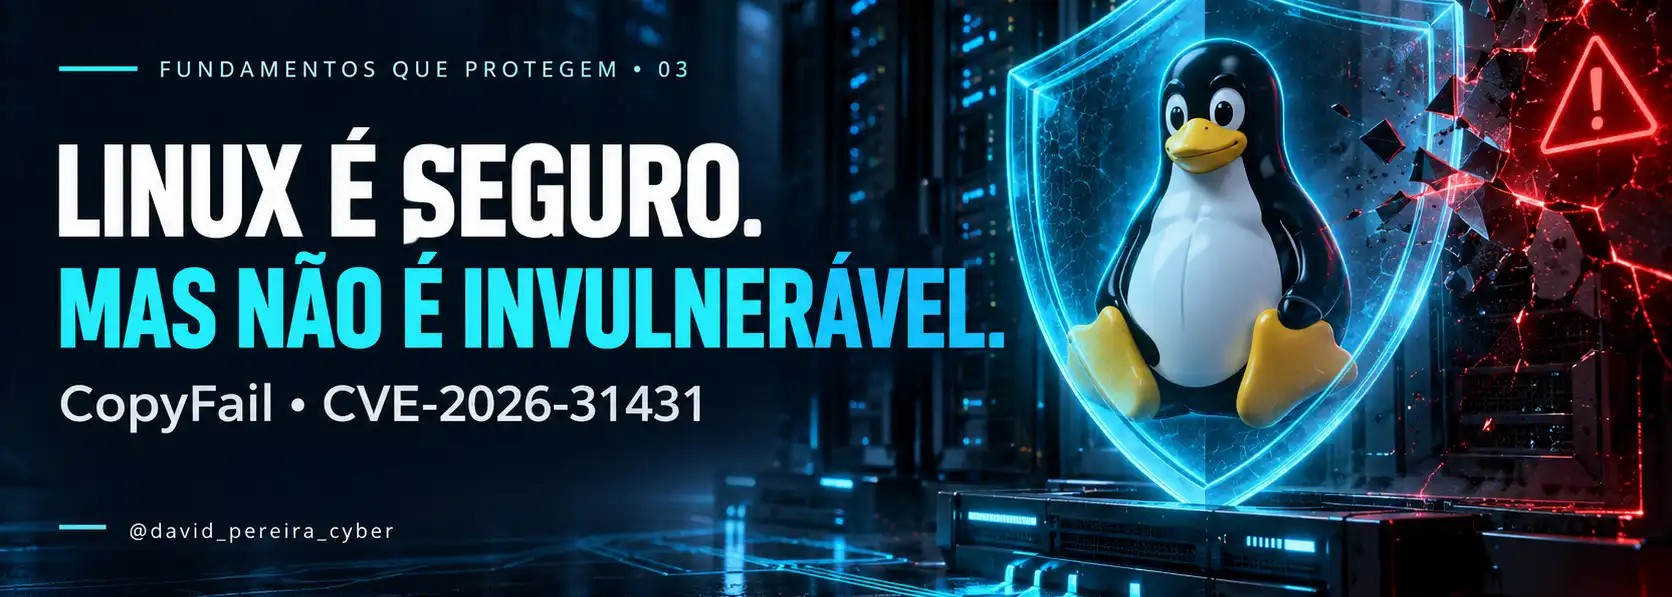
Linux é seguro, mas não é invulnerável: o risco da escalada de privilégios
O Linux é conhecido pela sua estabilidade, flexibilidade e segurança. Por isso, ele está presente em servidores, ambientes de nuvem, dispositivos e diversas infraestruturas críticas.
Mas considerar o Linux seguro não significa acreditar que ele seja invulnerável.
Uma falha no kernel pode permitir que um usuário com acesso limitado eleve seus privilégios e consiga executar ações como root. Esse processo é conhecido como escalada de privilégios.
O que é uma escalada de privilégios?
Em um sistema Linux, cada usuário possui permissões específicas. Um usuário comum não deveria conseguir alterar arquivos críticos, modificar determinadas configurações ou executar comandos administrativos sem autorização.
Uma vulnerabilidade de escalada de privilégios pode quebrar essa separação.
Se explorada, ela pode permitir que um usuário comum passe a ter acesso administrativo ao sistema. Com privilégios de root, seria possível alterar configurações, acessar dados protegidos, instalar programas e comprometer outras partes do ambiente.
O acesso local reduz o risco?
Nesse tipo de cenário, o invasor precisaria ter algum acesso local ao sistema antes de explorar a falha.
Isso limita a exploração, mas não elimina o perigo.
O acesso inicial pode acontecer por meio de uma credencial comprometida, uma conta esquecida, um serviço vulnerável ou uma configuração inadequada. Depois desse primeiro acesso, a falha pode ser utilizada para ampliar o controle sobre a máquina.
Por esse motivo, a segurança não deve depender apenas da dificuldade de acesso inicial.
Como reduzir o risco?
Algumas medidas ajudam a proteger o ambiente:
1. Manter o sistema atualizado
Atualizações do kernel e dos pacotes podem corrigir vulnerabilidades conhecidas. Adiar essas atualizações aumenta o período em que o sistema permanece exposto.
2. Revisar usuários e permissões
Contas antigas, grupos configurados incorretamente e permissões excessivas podem facilitar uma invasão.
3. Aplicar o menor privilégio
Cada usuário deve possuir somente os acessos necessários para realizar suas atividades.
4. Monitorar o sistema
Logs, tentativas de acesso, criação de usuários e alterações de privilégios podem indicar comportamentos suspeitos.
5. Trabalhar com camadas de proteção
Atualização, controle de acesso e monitoramento precisam funcionar em conjunto. Uma medida isolada não oferece proteção completa.
Conclusão
O principal aprendizado não é que o Linux deixou de ser seguro.
A lição é que nenhum sistema deve ser tratado como invulnerável. A segurança depende da forma como ele é atualizado, configurado, monitorado e administrado.
Durante minha transição para a área de cibersegurança, venho estudando Linux, redes, SOC e laboratórios práticos. Compartilhar esses aprendizados também me ajuda a consolidar o conhecimento e trocar experiências com outras pessoas da área.
Na sua opinião, qual prática mais ajuda a evitar uma escalada de privilégios?